
CÔNG TY TNHH GIẢI PHÁP CÔNG NGHỆ HOÀN HẢO VIỆT NAM (PTS Vietnam) cung cấp giải pháp an ninh mạng chính hãng. Dòng tường lửa PA-500 đời cũ đã dừng nhận các bản vá an ninh. Khi tìm hiểu Palo Alto PA-500 hết vòng đời (EOL) — phương án thay thế NGFW, doanh nghiệp có thể cân nhắc nâng cấp lên PA-500 Series hoặc FortiGate để duy trì an toàn mạng.
1. PA-500 đời cũ và PA-500 Series mới — đừng nhầm hai dòng
Nhiều quản trị viên hệ thống thường nhầm lẫn giữa thiết bị tường lửa thế hệ cũ và dòng sản phẩm hiện hành vì tên gọi khá tương đồng. Trong khi đó, thế hệ Palo Alto Networks PA-500 Series mới bao gồm 8 model đa dạng gồm PA-505, PA-510, PA-520, PA-540, PA-545-POE, PA-550, PA-555-POE và PA-560.
Dòng sản phẩm mới có dung lượng xử lý cao hơn thế hệ trước, phục vụ nhu cầu xử lý lưu lượng mạng lớn hơn. So với PA-400 Series liền trước, PA-500 Series mở rộng dung lượng xử lý lên đến 70% và hỗ trợ cấp nguồn qua mạng Ethernet với công suất tối đa 330W. Các model PA-545-POE và PA-555-POE cung cấp công suất PoE lần lượt là 181W và 330W. Nguồn điện này cấp trực tiếp cho thiết bị IoT, camera IP và điểm truy cập không dây, không cần bổ sung thiết bị phụ trợ.
Các dòng thiết bị Palo Alto Networks gồm cả PA-500 Series và PA-400 Series được chúng tôi phân phối chính thức tại Việt Nam. Phân biệt rõ hai thế hệ giúp bạn nắm đúng hiện trạng hệ thống trước khi lên kế hoạch nâng cấp. Đội ngũ kỹ thuật của chúng tôi hỗ trợ doanh nghiệp chọn cấu hình phù hợp với nhu cầu thực tế.
2. Mốc vòng đời (End-of-Sale 31/10/2018, End-of-Life 31/10/2023)
Mọi dòng thiết bị an ninh mạng phần cứng đều tuân theo lộ trình vòng đời sản phẩm xác định từ nhà sản xuất. Thiết bị tường lửa PA-500 đời cũ đã chính thức bước vào giai đoạn ngừng bán (End-of-Sale) từ ngày 31/10/2018. Mốc thời gian này đánh dấu thời điểm các kênh phân phối dừng cung cấp thiết bị mới cho thị trường doanh nghiệp.
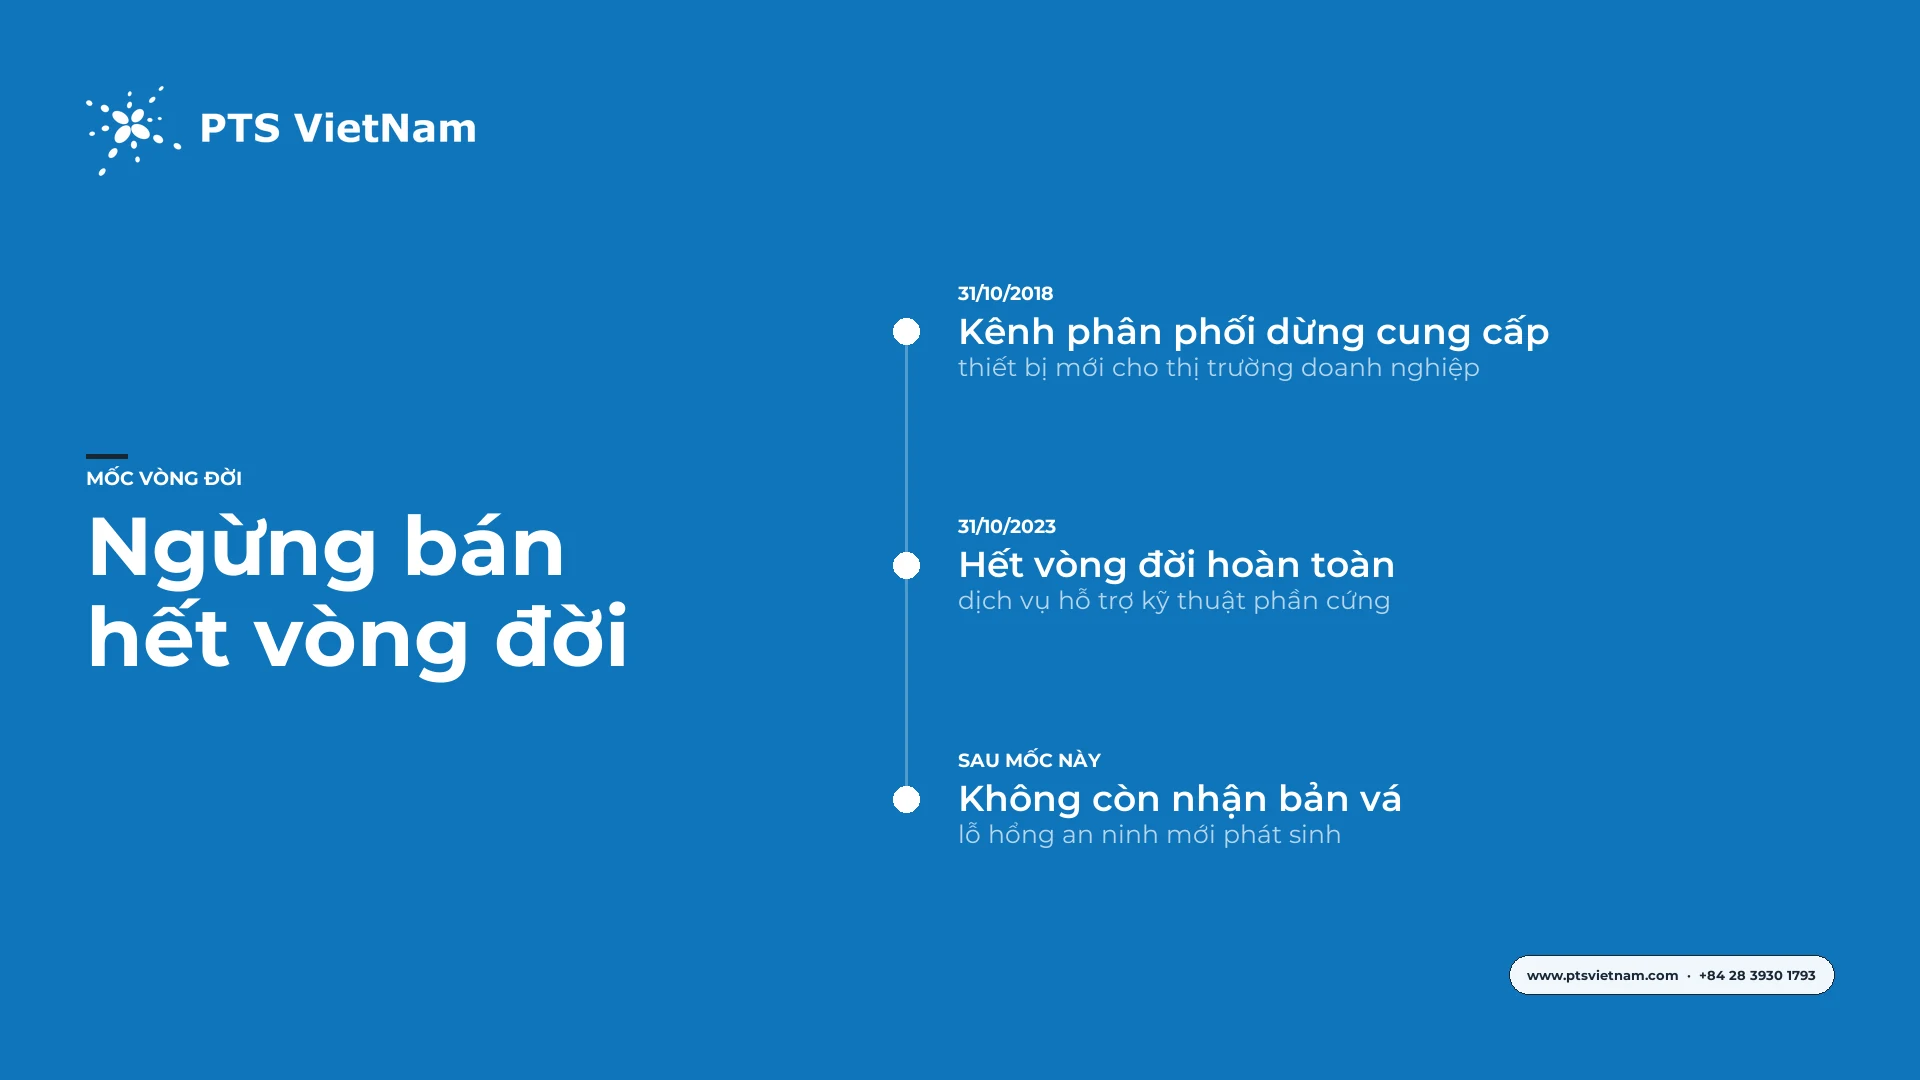
Giai đoạn tiếp theo là mốc hết vòng đời hoàn toàn (End-of-Life), diễn ra vào ngày 31/10/2023. Kể từ thời điểm này, mọi dịch vụ hỗ trợ kỹ thuật phần cứng, thay thế linh kiện và bảo hành chính hãng đều đã chấm dứt. Thiết bị không còn nằm trong danh mục bảo trì định kỳ của nhà sản xuất. Người vận hành không thể đặt mua thêm các module nguồn hoặc linh kiện tương thích khi xảy ra hỏng hóc vật lý trên bo mạch.
Các lỗ hổng an ninh mới phát sinh sau mốc này sẽ không còn nhận bản vá từ hãng. Doanh nghiệp cần nắm rõ các mốc này để tránh rủi ro khi duy trì thiết bị đã hết hạn vận hành trong vùng mạng trọng yếu.
3. Rủi ro khi vẫn chạy thiết bị hết vòng đời
Vận hành một thiết bị tường lửa đã hết hạn hỗ trợ đặt toàn bộ hệ thống mạng doanh nghiệp trước nhiều rủi ro nghiêm trọng. Mối đe dọa lớn đến từ việc thiếu hụt các bản cập nhật an ninh định kỳ. Hệ điều hành PAN-OS 8.1 không còn nhận các bản cập nhật mẫu nhận diện mã độc hoặc cơ chế ngăn chặn xâm nhập mới. Các hình thức tấn công khai thác lỗ hổng mới xuất hiện ngày càng nhiều. Trong khi đó, thiết bị cũ không còn khả năng nhận biết để chặn các luồng dữ liệu độc hại xâm nhập vào mạng nội bộ.
Hệ thống mạng chi nhánh khi thiếu cơ chế bảo vệ cập nhật sẽ trở thành điểm yếu dễ bị xâm nhập. Khi các quy tắc an ninh không được cập nhật mẫu nhận diện mới, các mối đe dọa trên Internet có thể đi qua cổng kiểm soát mà không bị phát hiện. Doanh nghiệp nên chủ động lập kế hoạch nâng cấp trước khi dữ liệu quan trọng bị ảnh hưởng. Việc tìm hiểu giải pháp Palo Alto PA-500 hết vòng đời (EOL) — phương án thay thế NGFW sẽ giúp chi nhánh duy trì an toàn vận hành.
4. Dòng PA-500 Series mới: thông số trên trang PTS (so với PA-400)
Dòng thiết bị PA-500 Series mới mang lại bước tiến đáng kể về năng lực xử lý khi đặt cạnh thế hệ PA-400 Series. Bảng dưới đây thể hiện các chỉ số kỹ thuật của hai thế hệ thiết bị:
| Chỉ số | Mức đạt |
|---|---|
| Firewall Throughput PA-500 Series | 1,2–8,5 Gbps |
| Firewall Throughput PA-400 Series | 1,0–5,0 Gbps |
| Threat Prevention Throughput PA-500 Series | 0,8–6,0 Gbps |
| Threat Prevention Throughput PA-400 Series | 0,7–2,7 Gbps |
| IPsec VPN Throughput PA-500 Series | 0,4–5,5 Gbps |
| IPsec VPN Throughput PA-400 Series | 0,6–2,0 Gbps |
| Số cổng mạng PA-500 Series | Lên tới 24 cổng RJ45/SFP/10G |
| Số cổng mạng PA-400 Series | 8–12 cổng |
| Công suất cấp nguồn PoE PA-500 Series | Tối đa 330W |
| Công suất cấp nguồn PoE PA-400 Series | Tối đa 90W |
| Firewall Throughput model PA-560 | 8,5 Gbps |
| Dung lượng ổ cứng SSD model PA-560 | 240 GB |
| Số phiên đồng thời model PA-560 | 598.000 phiên |
PA-500 Series hỗ trợ mã hóa hậu lượng tử tương thích với các chuẩn NIST gồm ML-KEM, ML-DSA và SLH-DSA. Thiết bị ứng dụng mô hình Zero Trust với xác thực đa yếu tố MFA và kiểm soát truy cập động. Nền tảng Cloud Identity Engine đồng bộ định danh giữa on-prem và cloud, phát hiện hành vi bất thường trong thời gian thực. Strata Cloud Manager hỗ trợ quản lý hợp nhất toàn bộ hệ thống. Công nghệ Strata Copilot™ giúp dự đoán sự cố trước 90 ngày. Hệ thống tích hợp Precision AI® khai thác dữ liệu từ hơn 70.000 khách hàng toàn cầu.
5. Khi nào chuyển sang NGFW khác (so sánh với FortiGate 60F/70F)
Bên cạnh phương án nâng cấp trong cùng hệ sinh thái Palo Alto, doanh nghiệp có thể cân nhắc chuyển sang thiết bị tường lửa Fortinet cho các chi nhánh quy mô vừa và nhỏ. Hai mẫu thiết bị FortiGate 60F và 70F cùng được đề xuất cho môi trường mạng từ 25 đến 100 người dùng.
Lựa chọn FortiGate 60F cho văn phòng quy mô nhỏ
Thiết bị Fortinet FortiGate 60F phù hợp cho văn phòng dưới 40 nhân sự vận hành các tác vụ văn phòng thông thường. FortiGate 60F đạt thông lượng Firewall thông thường 10 Gbps, thông lượng IPS 1,4 Gbps và thông lượng NGFW 1,0 Gbps khi kích hoạt kiểm soát ứng dụng. Năng lực phòng chống mối đe dọa Threat Protection đạt mức 700 Mbps trong môi trường kiểm thử tiêu chuẩn. Thông lượng giải mã kiểm tra SSL đạt 630 Mbps, phục vụ năng lực giải mã gói tin mã hóa HTTPS thời gian thực.
FortiGate 60F xử lý 700.000 phiên kết nối đồng thời và đáp ứng tốc độ 35.000 phiên kết nối mới mỗi giây. Điểm thuận lợi cho doanh nghiệp: tính năng Secure SD-WAN được tích hợp sẵn trong FortiOS, không phát sinh thêm chi phí bản quyền riêng. Tính năng này hỗ trợ định tuyến lưu lượng thông minh giữa các đường truyền Internet tại chi nhánh. Tuy nhiên, nếu không duy trì gói dịch vụ FortiGuard, hệ thống sẽ thiếu mẫu nhận diện virus mới và không phát hiện được các hình thức tấn công IPS mới nhất. Đội ngũ quản trị cần lưu ý điều này để giữ đầy đủ tính năng phòng ngự cho tường lửa.
Lựa chọn FortiGate 70F cho chi nhánh nhiều thiết bị
FortiGate 70F phù hợp cho văn phòng từ 50 đến 100 nhân sự. Thiết bị này phù hợp với chi nhánh vận hành nhiều thiết bị IoT, máy in mạng và camera giám sát. Model này đạt thông lượng Threat Protection 800 Mbps và thông lượng giải mã kiểm tra SSL 800 Mbps. Sức chịu tải của thiết bị được nâng lên mức 1.500.000 phiên kết nối đồng thời, đáp ứng tốt mật độ thiết bị đầu cuối gia tăng trong giờ làm việc cao điểm.
Các chỉ số thông lượng cơ bản khác như Firewall 10 Gbps, IPS 1,4 Gbps, NGFW 1,0 Gbps và tốc độ 35.000 phiên kết nối mới mỗi giây tương đương với model 60F. Thiết bị chính hãng nhập khẩu hợp pháp bắt buộc phải có giấy chứng nhận xuất xứ hàng hóa CO và chứng nhận chất lượng CQ. Doanh nghiệp cần nhập số sê-ri sản phẩm lên cổng hỗ trợ khách hàng FortiCloud để xác nhận thời hạn bảo hành chính hãng. Về dịch vụ kỹ thuật, chúng tôi cam kết hỗ trợ on-site trong vòng 2 đến 8 giờ để xử lý sự cố mạng tại chỗ nhanh chóng.
6. Checklist chuyển đổi chính sách và giấy phép
Doanh nghiệp nên thực hiện quá trình thay thế tường lửa theo các bước kiểm tra có trật tự, để hạn chế nguy cơ gián đoạn dịch vụ mạng. Doanh nghiệp nên bắt đầu bằng việc kiểm kê toàn bộ danh mục giấy phép phần mềm, bao gồm các dịch vụ đăng ký bảo mật đang hoạt động trên thiết bị cũ. Việc xác định rõ thời hạn bản quyền giúp doanh nghiệp chủ động lập dự toán ngân sách và chọn thời điểm chuyển đổi thích hợp.
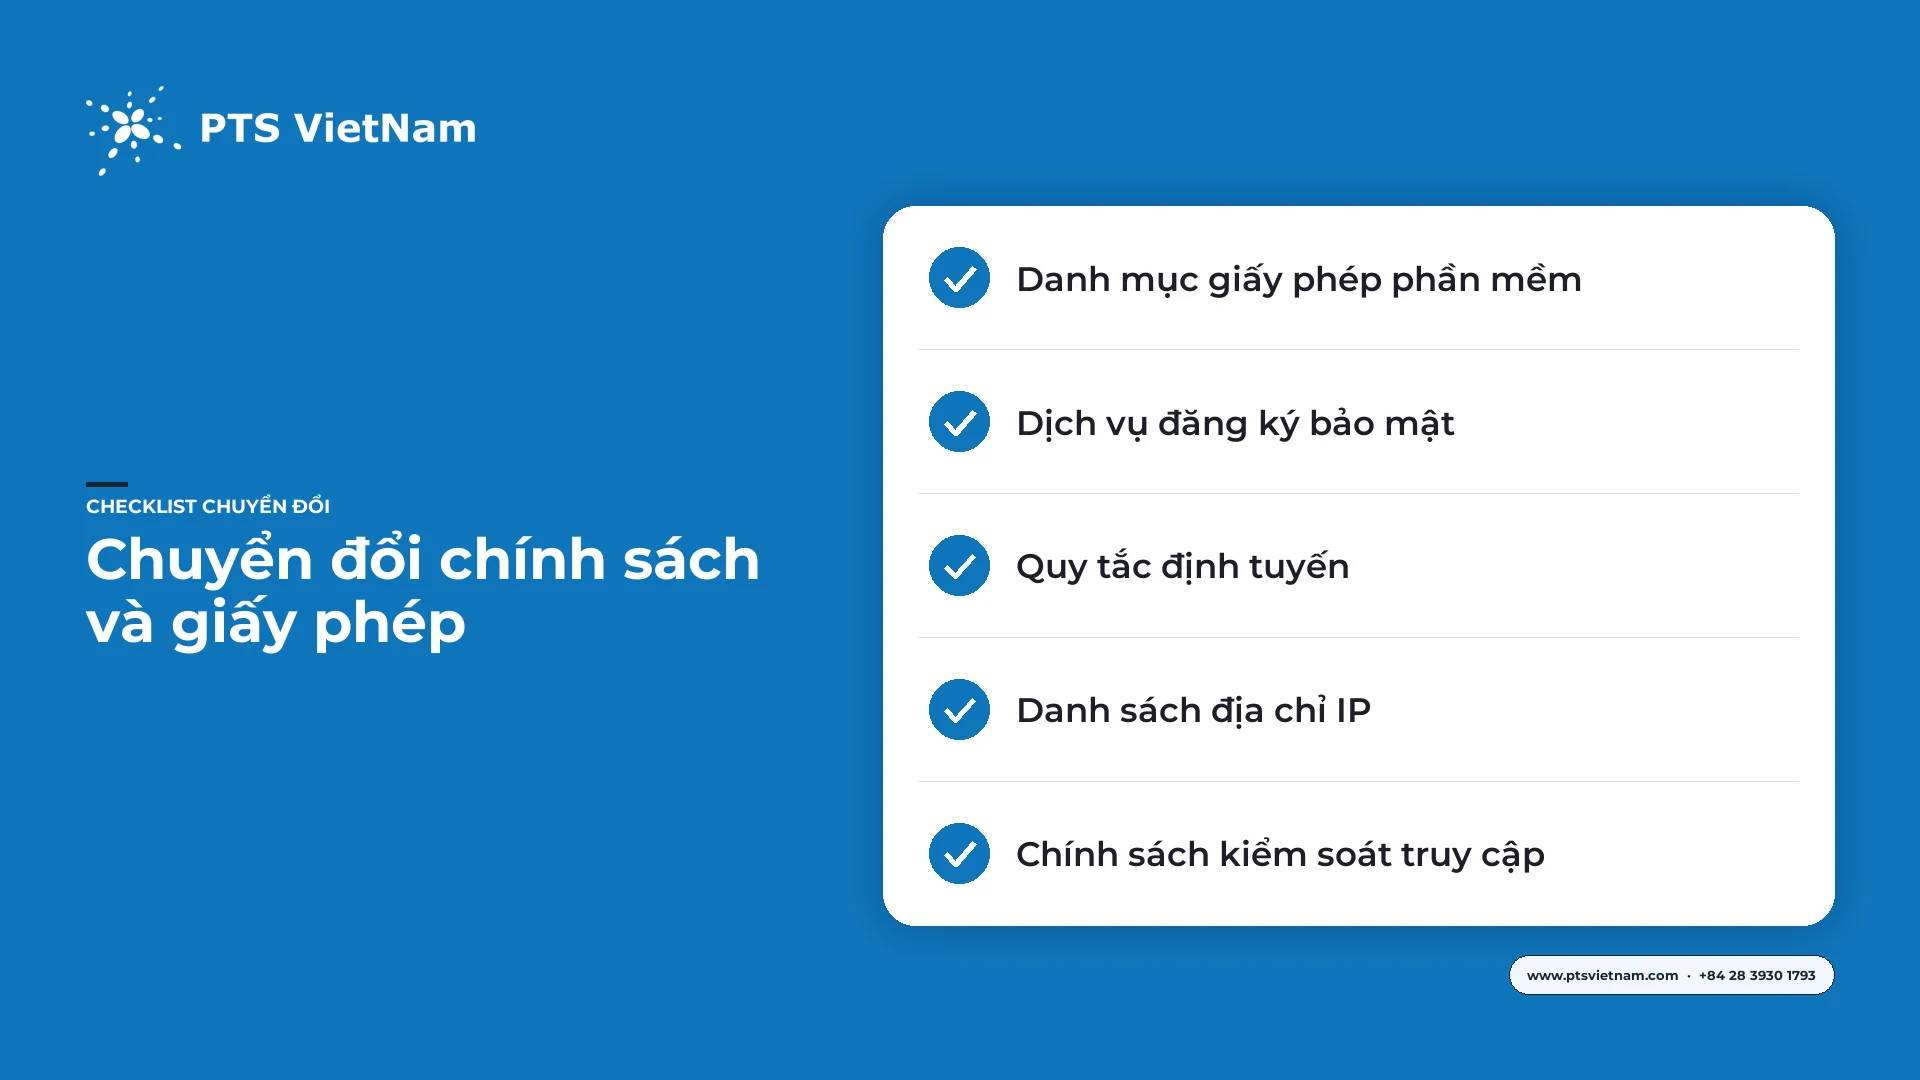
Bước tiếp theo là trích xuất và làm sạch hệ thống chính sách bảo mật hiện hữu. Quản trị viên cần rà soát lại các quy tắc định tuyến, cấu hình NAT, danh sách địa chỉ IP và các chính sách kiểm soát truy cập. Những quy tắc cấu hình thừa hoặc không còn sử dụng cần được lược bỏ để bảng chính sách mới gọn gàng và dễ quản lý hơn khi nạp vào phần cứng mới.
Khi xây dựng lại mô hình kết nối, kỹ sư cần đối chiếu quy chuẩn tường lửa với thiết kế mạng lõi. Việc này nhằm bảo đảm tính tương thích về phân đoạn mạng và băng thông cổng truyền dẫn. Kế hoạch chuyển đổi cần bố trí thời gian kiểm thử song song ngoài giờ làm việc hành chính. Quy trình chuẩn hóa này giúp việc chuyển đổi diễn ra an toàn. Toàn bộ luồng dữ liệu của doanh nghiệp được bảo vệ khi triển khai phương án Palo Alto PA-500 hết vòng đời (EOL) — phương án thay thế NGFW.
7. Các câu hỏi thường gặp (FAQ)
8. Tổng kết & kêu gọi hành động
Việc duy trì các thiết bị tường lửa đã hết vòng đời tiềm ẩn nhiều nguy cơ gián đoạn và rủi ro an ninh mạng cho hệ thống doanh nghiệp. Lựa chọn chuyển đổi sang thế hệ PA-500 Series mới hoặc dòng FortiGate phù hợp sẽ củng cố năng lực phòng thủ và đáp ứng lưu lượng kết nối ngày càng gia tăng. Đội ngũ kỹ sư của chúng tôi rà soát hiện trạng hệ thống, hỗ trợ xây dựng kiến trúc tường lửa và lập kế hoạch di trú chính sách an toàn. Doanh nghiệp có thể liên hệ trực tiếp với chúng tôi để nhận tư vấn kỹ thuật chi tiết.
Thông tin liên hệ:
- Email: sales@ptsvietnam.com
- Địa chỉ: Lầu 2 và Lầu 5, Số 67 Lý Chính Thắng, Phường Xuân Hòa, TP. HCM
CÔNG TY TNHH GIẢI PHÁP CÔNG NGHỆ HOÀN HẢO VIỆT NAM (PTS Vietnam)
- Địa chỉ: Lầu 2 và Lầu 5, Số 67 Lý Chính Thắng, Phường Xuân Hòa, TPHCM
- Linkedin: https://www.linkedin.com/company/pts-vietnam/
- Fanpage: https://www.facebook.com/giaiphapcongnghehoanhaovietnam
 Cân bằng tải
 Router
 Switch
 WiFi/ Access Point
 Controller
 Firewall
 UPS
 Họp trực tuyến
 Module Quang
 Phụ kiện khác